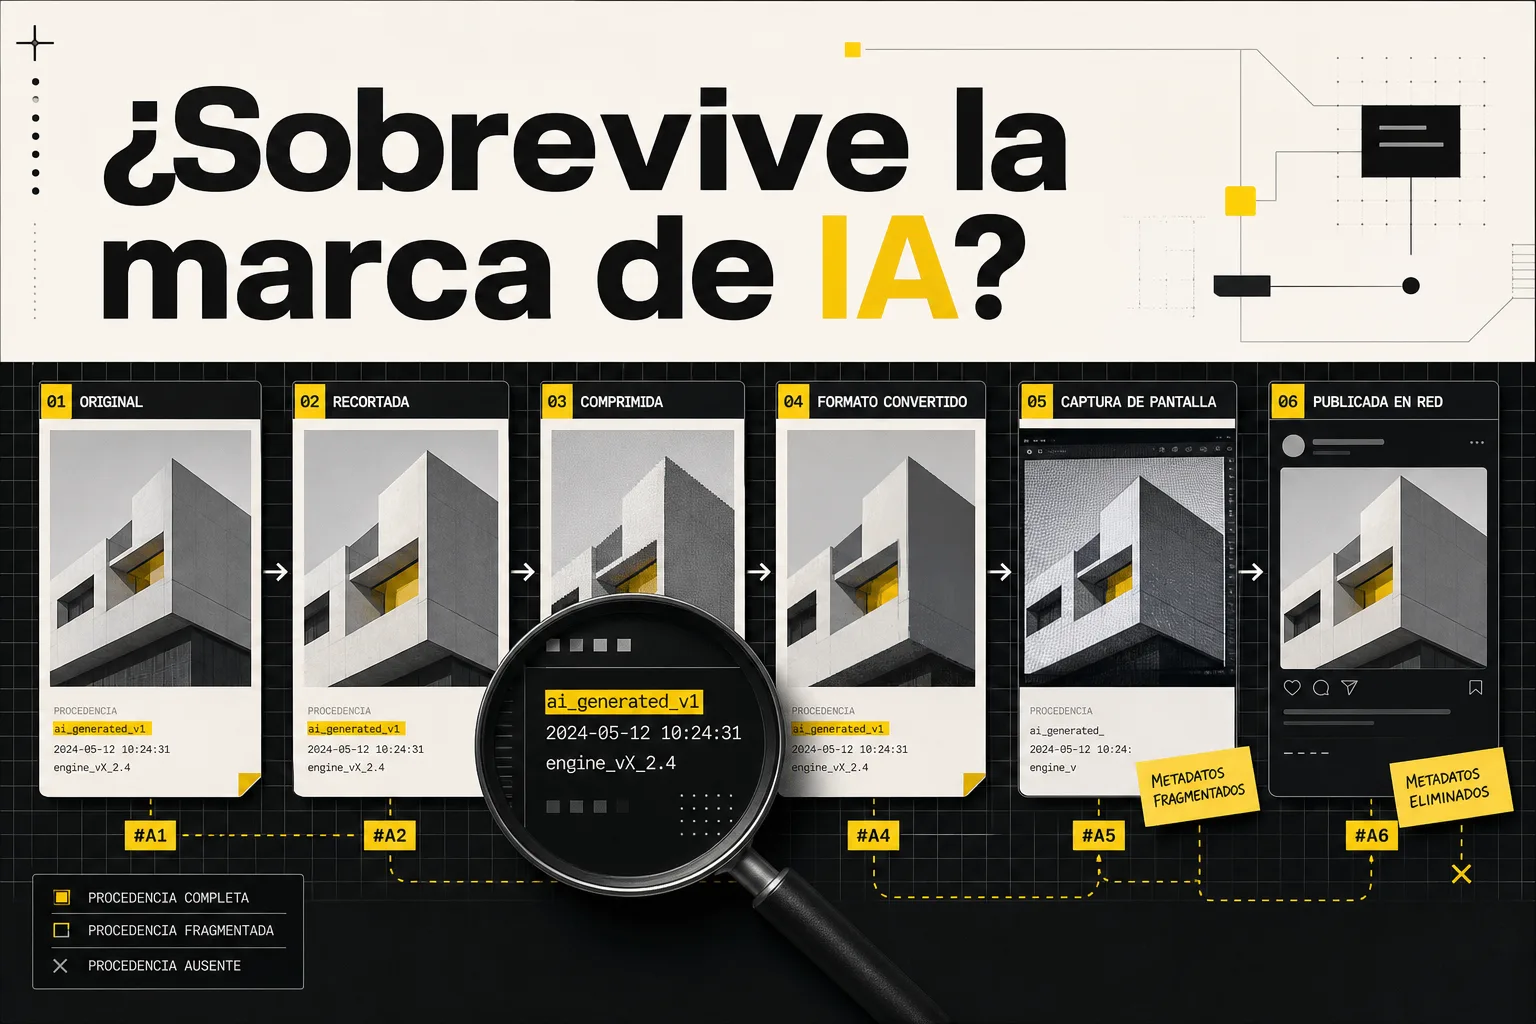
¿Sobrevive la procedencia de la IA cuando una imagen sale al mundo?
Las señales de procedencia prometen aportar contexto sobre el origen y las modificaciones de una imagen generada con inteligencia artificial. Pero una cosa es detectarlas en el entorno que las creó y otra muy distinta conservarlas después de una captura de pantalla, un recorte o una publicación en redes sociales.
Este experimento editorial propone comprobarlo con una muestra pequeña, trazable y reproducible: 12 imágenes emparejadas, seis originales generadas con herramientas que incorporan credenciales C2PA o marcas de agua SynthID, y seis versiones equivalentes sometidas a transformaciones habituales. El objetivo no es demostrar que una tecnología “funciona” en abstracto, sino observar qué señal permanece, cuál desaparece y qué resultado recibe una persona que intenta verificar el archivo final.
La pregunta es especialmente relevante en un momento en el que la procedencia se presenta como una capa de confianza para periodistas, plataformas y usuarios. C2PA utiliza metadatos y firmas criptográficas para registrar el historial de un contenido, mientras que SynthID inserta una marca de agua invisible en los píxeles. La especificación de C2PA describe las Content Credentials como una forma verificable de documentar el origen y las modificaciones de un activo. Google DeepMind afirma que SynthID está diseñado para resistir modificaciones como recortes, filtros y compresión con pérdida.
La muestra: seis originales y seis transformaciones
El primer paso consiste en generar seis imágenes base, identificadas como A1, A2, A3, A4, A5 y A6. Para evitar que el resultado dependa de una sola escena, conviene utilizar seis temas distintos y mantener una ficha de producción para cada archivo. Por ejemplo: una escena urbana, un retrato ficticio, un objeto cotidiano, un paisaje, una imagen editorial y una composición con texto.
Cada imagen debe crearse con una herramienta que documente la incorporación de C2PA, SynthID o ambas señales. La ficha debe recoger el nombre del servicio, el modelo o versión visible, el prompt exacto, la fecha y hora en horario peninsular, el formato de descarga y las dimensiones. Si se emplean varios proveedores, hay que indicarlo claramente; si se utiliza uno solo, también. La reproducibilidad depende más de registrar esas decisiones que de aparentar una diversidad que no se ha comprobado.
A continuación se generan las parejas B1-B6 a partir de sus originales correspondientes:
- B1: captura de pantalla del archivo A1, sin descargar después la imagen original desde el servicio de generación.
- B2: recorte de A2, eliminando una parte visible de la composición.
- B3: conversión de formato de A3, por ejemplo de PNG a JPEG o de JPEG a WebP, documentando el programa y los parámetros utilizados.
- B4: compresión de A4 con una calidad definida y anotada, sin cambiar voluntariamente el encuadre.
- B5: publicación de A5 en una red social y descarga posterior del archivo o imagen resultante, si la plataforma lo permite.
- B6: una transformación encadenada sobre A6: recorte y compresión, o captura de pantalla seguida de publicación. La cadena exacta debe quedar registrada.
Así, cada comparación mantiene un vínculo claro entre el original y la versión transformada. No se deben sustituir las versiones descargadas por imágenes visualmente parecidas: el emparejamiento debe basarse en el archivo de partida y en un identificador interno.
Qué registrar en cada archivo
Para cada una de las 12 imágenes conviene crear una fila en una hoja de cálculo. Como mínimo, debe incluir:
- identificador del archivo y pareja correspondiente;
- herramienta de generación, modelo o versión y prompt;
- fecha y hora de creación o transformación;
- formato, tamaño en píxeles, peso del archivo y suma de comprobación —hash—;
- operación aplicada, programa o plataforma y parámetros relevantes;
- resultado de la lectura de Content Credentials o C2PA;
- resultado del detector de SynthID, cuando sea compatible con el origen;
- captura de pantalla del resultado de cada verificador;
- observaciones sobre si el archivo fue descargado, reenviado, redimensionado o recomprimido.
El hash no demuestra por sí mismo la procedencia, pero permite acreditar que el archivo analizado es exactamente el que se incorporó al experimento. Las capturas de los verificadores son igualmente importantes: una prueba debe poder revisarse aunque la interfaz cambie más adelante.
Tres rondas de verificación
La prueba debe realizarse en tres rondas y en un orden aleatorio para evitar que el investigador anticipe el resultado.
- Inspección del archivo: comprobar si conserva metadatos, una manifestación C2PA, una firma válida o cualquier indicio de procedencia.
- Verificación específica: subir cada imagen a las herramientas compatibles con la señal que se pretende comprobar. El resultado debe anotarse literalmente como detectado, no detectado, no compatible o indeterminado.
- Lectura editorial: evaluar qué información puede entender realmente una persona que no conoce la tecnología. No basta con que exista una señal técnica: debe ser accesible, interpretable y estar vinculada a una fuente de confianza.
La unidad de análisis no será únicamente “la imagen contiene IA” o “la imagen no contiene IA”. Hay que separar al menos cuatro preguntas: si el archivo conserva una credencial, si la credencial puede validarse, si la marca de agua sigue siendo detectable y si el resultado explica el origen concreto de la imagen.
Qué significaría que la señal falle
La ausencia de una credencial después de una conversión de formato no demostraría que la imagen no fue generada con IA. Del mismo modo, un detector que no encuentre SynthID no permitiría concluir que la imagen es humana. OpenAI advierte que los metadatos pueden perderse con cambios de formato, redimensionados, capturas de pantalla o cargas y descargas, y también señala que ningún método de detección es infalible.
El experimento debe tratar esos casos como resultados de interoperabilidad: la señal no llegó, llegó pero no pudo verificarse, o llegó y mantuvo suficiente información para ser útil. Esa distinción evita convertir una prueba limitada en una sentencia general sobre una tecnología.
También conviene separar la robustez técnica de la adopción. Una marca de agua puede sobrevivir a una transformación, pero si solo puede comprobarla el proveedor que la creó, su utilidad fuera de ese ecosistema será menor. En cambio, unas credenciales abiertas pueden ofrecer más contexto, pero depender de que editores, plataformas y herramientas conserven los metadatos. El estándar C2PA plantea precisamente que la procedencia debe acompañar al contenido a través de distintos pasos de edición; el experimento comprueba cuánto de esa promesa se mantiene en un recorrido cotidiano.
El resultado que debería publicar la pieza
La publicación final no debería presentar una clasificación triunfal de ganadores. Debería mostrar una tabla con las seis parejas, la transformación aplicada y el resultado de cada capa de verificación. Si una imagen conserva C2PA pero pierde SynthID, debe aparecer así. Si SynthID permanece detectable pero ya no ofrece información detallada sobre el proceso, también. Y si ninguna señal sobrevive, hay que indicar exactamente en qué paso se perdió.
La conclusión más útil será probablemente más concreta que “la IA se puede detectar”: qué señales resisten qué transformaciones, en qué condiciones y con qué grado de explicación para el público. Esa es la diferencia entre una promesa de procedencia y una herramienta que realmente funciona cuando la imagen abandona el laboratorio, entra en una red social y empieza a circular.
Fuentes consultadas
- C2PA, explicación de Content Credentials y procedencia
- Google DeepMind, funcionamiento y detección de SynthID
- OpenAI, avances en procedencia de contenidos, C2PA y SynthID
- TechRadar Pro, cambios en el descubrimiento de información y productos mediante IA
- EL PAÍS, avances regulatorios sobre la reutilización mediante IA de la voz y la imagen