La prueba de edad que quiere demostrar solo una cosa: si tienes más de 18 años
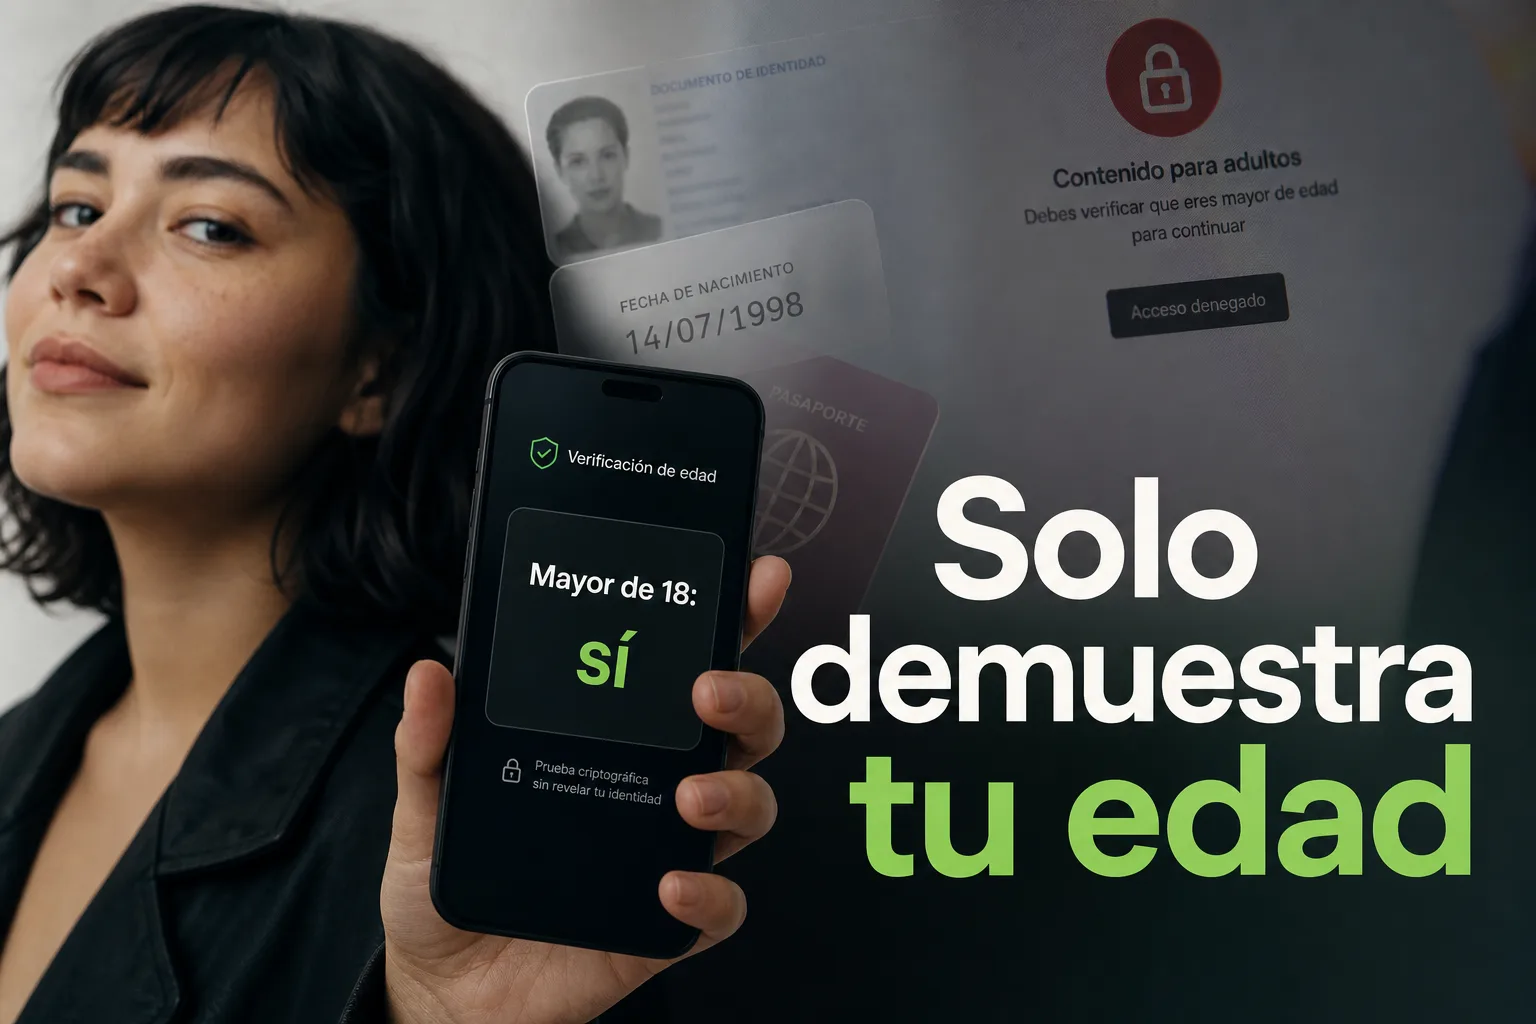
La Comisión Europea está construyendo una alternativa a la verificación de edad basada en enviar documentos de identidad a cada plataforma. Su propuesta parte de una idea sencilla: un servicio debería poder comprobar que una persona supera un umbral de edad sin recibir su nombre, su fecha exacta de nacimiento ni una copia de su documento.
El proyecto se articula alrededor de un blueprint técnico de código abierto, publicado inicialmente en julio de 2025 y actualizado en octubre de ese mismo año. No es una única aplicación europea que todas las personas tengan que instalar, sino una base tecnológica que los Estados miembros y otros proveedores pueden adaptar a sus propios servicios. La Comisión espera que la solución esté disponible en toda la Unión antes del 31 de diciembre de 2026.
El origen: cumplir el objetivo del Reglamento de Servicios Digitales
El punto de partida es el artículo 28 del Reglamento de Servicios Digitales, que obliga a las plataformas accesibles para menores a adoptar medidas apropiadas y proporcionadas para proteger su privacidad, seguridad y bienestar. En determinados servicios o contenidos con una edad mínima legal, la verificación de edad puede formar parte de esas medidas.
La Comisión publicó en 2025 unas directrices sobre la protección de los menores que recomiendan métodos precisos, fiables, robustos, no intrusivos y no discriminatorios. También plantean que una plataforma no debería recibir más información de la necesaria para confirmar que se cumple un umbral.
El blueprint europeo pretende servir como implementación de referencia: ofrece especificaciones técnicas, componentes de código abierto y una arquitectura que puede integrarse en aplicaciones nacionales de identidad digital o distribuirse como aplicación independiente.
Cómo funciona el modelo de prueba de edad
El sistema separa dos momentos que normalmente se mezclan: demostrar la edad ante un proveedor de confianza y presentar después una prueba ante la plataforma.
- La persona instala una aplicación de verificación. Puede ser una aplicación nacional basada en la solución europea o una funcionalidad integrada en una cartera de identidad digital.
- Se comprueba la edad una sola vez. La aplicación puede utilizar una identidad electrónica, un pasaporte, un documento nacional de identidad u otros mecanismos de incorporación admitidos por la implementación concreta.
- Se genera una credencial de prueba de edad. El teléfono conserva la información mínima necesaria para demostrar, por ejemplo, que la persona tiene más de 18 años.
- La plataforma solicita una prueba. Cuando el usuario intenta acceder a un contenido o servicio restringido, la web o aplicación pide una confirmación de edad mediante un flujo compatible.
- La aplicación responde con una afirmación limitada. El dato que recibe la plataforma puede ser equivalente a
age_over_18: true: se cumple o no se cumple el umbral.
La explicación oficial de la Comisión resume el alcance de esa respuesta: la plataforma no debería recibir el nombre, la fecha de nacimiento, la fotografía del documento ni otros datos personales incluidos en la identificación original. Tampoco el proveedor que certifica la edad debería saber en qué servicios utiliza después la persona su prueba.
La arquitectura incorpora además técnicas de prueba de conocimiento cero. En términos prácticos, permiten demostrar que una condición es verdadera —por ejemplo, “soy mayor de 18”— sin revelar el valor completo que hay detrás, como la fecha de nacimiento. La documentación técnica contempla esta vía como método preferente y mantiene mecanismos alternativos para dispositivos que no sean compatibles.
Por qué la plataforma no debería poder seguir el rastro de la prueba
La privacidad no depende únicamente de ocultar la fecha de nacimiento. También importa evitar que el mismo comprobante pueda reutilizarse para relacionar la actividad de una persona en varias plataformas.
Por eso el diseño separa al proveedor que emite la prueba del servicio que la verifica. La credencial no contiene los datos de identidad originales y las pruebas pueden emitirse en lotes para utilizarse una sola vez. El proveedor de edad no recibe información sobre el sitio donde se presenta la prueba, mientras que la plataforma solo valida que la credencial es auténtica y que satisface el umbral solicitado.
Esto no significa que una plataforma deje de conocer cualquier dato sobre quien utiliza su servicio. Si la persona inicia sesión, entrega un correo electrónico o utiliza una dirección IP, esos datos pertenecen a otras capas de la relación digital. La promesa de este sistema es más concreta: la verificación de edad no debería añadir a la plataforma la identidad que se utilizó para obtener la prueba.
Del código abierto al despliegue nacional
La primera versión del blueprint apareció en julio de 2025. La segunda, publicada en octubre, añadió métodos basados en pasaportes y documentos de identidad, además de nuevas formas de presentar las credenciales desde dispositivos y navegadores.
En paralelo comenzó una fase piloto con Estados miembros, plataformas, usuarios finales y otros actores. Dinamarca, Francia, Grecia, Italia y España fueron los primeros países señalados por la Comisión para personalizar la solución y preparar aplicaciones nacionales. En 2026, la Comisión también identificó a Chipre e Irlanda entre los países que avanzaban como pioneros del despliegue.
La preparación técnica se anunció en abril de 2026. La Comisión presentó entonces la aplicación de referencia como técnicamente lista y aprobó una recomendación para que los Estados miembros facilitasen herramientas de verificación de edad basadas en pruebas anónimas antes de que terminase el año.
El calendario, sin embargo, no equivale a que exista ya una aplicación única plenamente disponible para toda la ciudadanía. El código abierto es una base de referencia; cada Estado debe adaptar la interfaz, conectar los mecanismos nacionales de identificación, completar la infraestructura, someterla a controles de seguridad y publicar su propia solución o integrarla en una cartera digital.
Qué resuelve y qué no resuelve
El modelo mejora un problema evidente de los sistemas basados en marcar una casilla: sustituye la declaración del usuario por una prueba criptográfica verificable y reduce la cantidad de información que circula entre identidad, aplicación y plataforma.
Pero no elimina todas las dificultades. La seguridad dependerá de cómo se publiquen y mantengan las aplicaciones nacionales, de que las tiendas de aplicaciones eviten imitaciones maliciosas y de que las plataformas integren correctamente el protocolo. La propia documentación técnica describe el código publicado como una implementación de referencia que necesita controles operativos y de seguridad adicionales antes de convertirse en un servicio de producción.
También queda una cuestión de experiencia de uso: si cada plataforma exige una comprobación distinta, la privacidad puede ser técnicamente sólida pero incómoda en la práctica. El objetivo de la Comisión es precisamente que exista una base común, reutilizable y compatible con las futuras carteras europeas de identidad digital.
La propuesta no intenta demostrar quién es una persona. Intenta demostrar una condición concreta y nada más. Si el despliegue nacional llega a tiempo y las plataformas adoptan el modelo sin añadir datos innecesarios, la diferencia entre “enseñar el DNI” y “probar que se supera una edad” dejará de ser una distinción teórica.
Fuentes consultadas
- Comisión Europea: Blueprint para una solución de verificación de edad.
- Comisión Europea: segunda versión del blueprint, octubre de 2025.
- Comisión Europea: marco común europeo, 29 de abril de 2026.
- Comisión Europea: preguntas frecuentes sobre la solución.
- Documentación técnica abierta de la solución europea.
- Directrices del DSA sobre protección de menores.