MCP remoto y calendario: autorizar sin entregar el token al chatbot
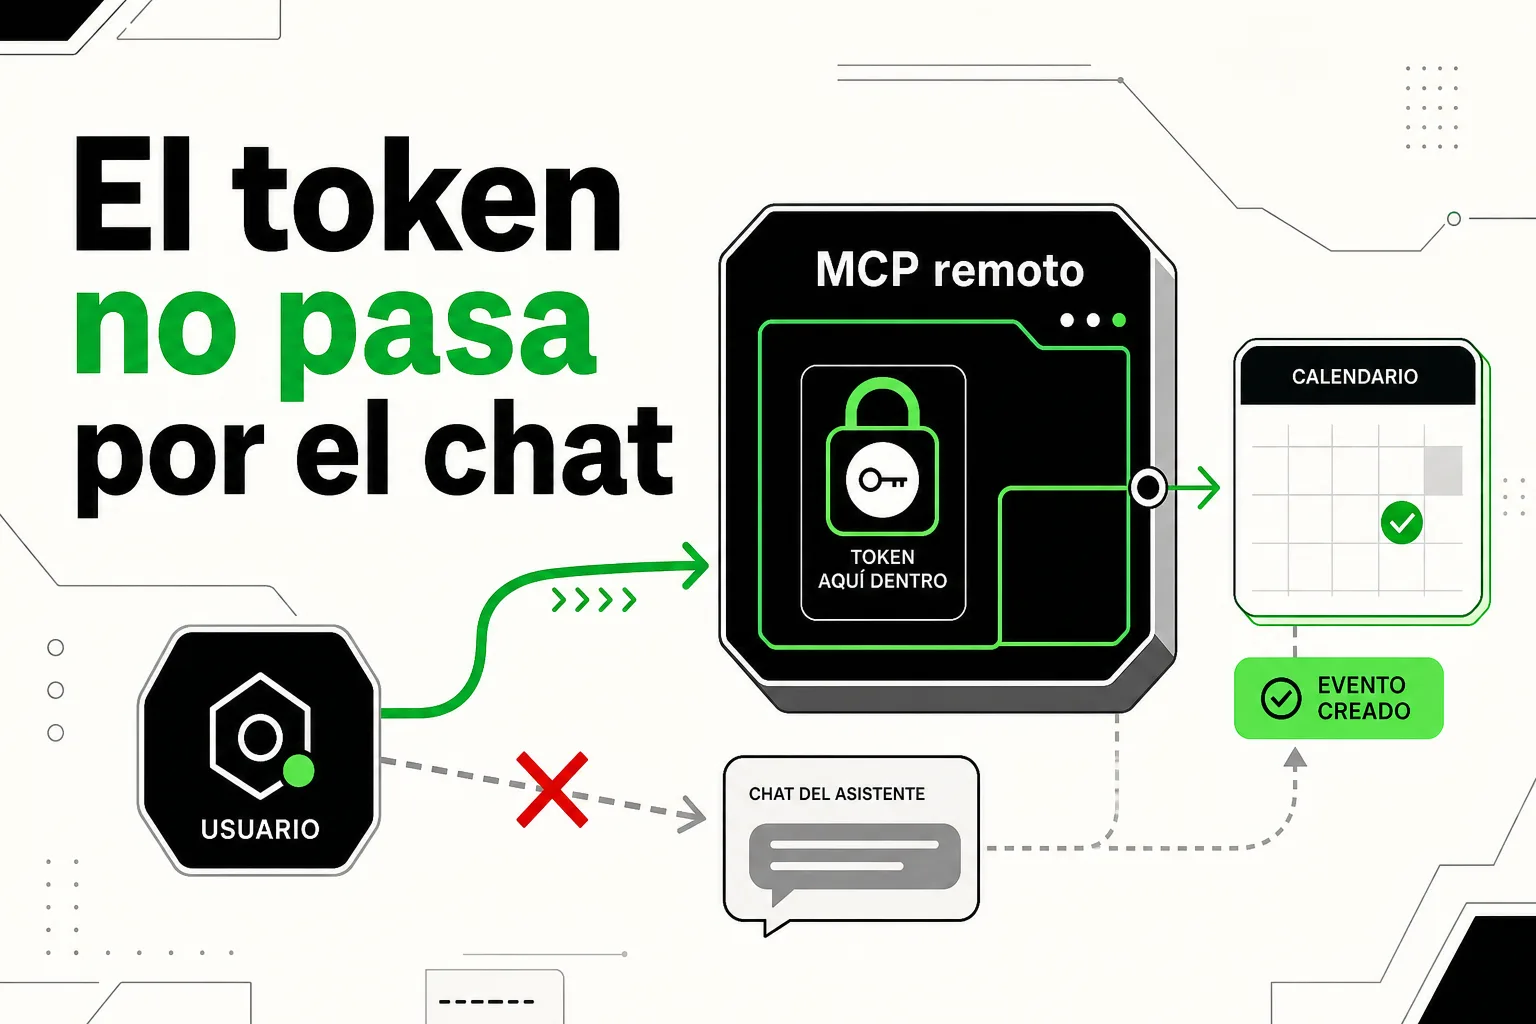
Un asistente embebido puede pedir al usuario que conecte su calendario, esperar a que termine una autorización externa y ejecutar después una acción autorizada sin convertir el chat en una bandeja de entrada para credenciales. Pero la respuesta correcta no es simplemente «sí»: depende de separar bien tres responsabilidades, de que el cliente soporte el flujo adecuado y de que el servidor MCP gestione sus propios tokens.
El patrón que mejor encaja con esta tarea es la elicitation en modo URL de MCP. A diferencia del modo formulario, pensado para solicitar datos estructurados no sensibles, el modo URL permite enviar al usuario a una página externa para completar una interacción delicada, como una autorización OAuth. La especificación prohíbe utilizar formularios para pedir contraseñas, claves API o tokens de acceso. La especificación de elicitation de MCP reserva el modo URL para estos casos.
La arquitectura que mantiene separado al modelo
El prototipo mínimo tendría cuatro piezas:
- Un chatbot integrado en una página web.
- Un cliente MCP o una capa de servidor que conecte ese chatbot con un único servidor MCP remoto.
- El servidor MCP remoto, encargado de ofrecer la herramienta relacionada con el calendario.
- El proveedor externo del calendario, que conserva la cuenta del usuario y participa en el flujo OAuth.
La secuencia segura sería la siguiente: el usuario pide una acción —por ejemplo, consultar disponibilidad o crear un evento—; el modelo decide que necesita una herramienta; el servidor MCP detecta que todavía no tiene autorización para ese usuario; y entonces solicita una elicitation en modo URL. El cliente muestra el contexto y la dirección al usuario, que abre la página de conexión y autoriza directamente al servidor MCP ante el proveedor del calendario.
Cuando el proveedor devuelve el código de autorización, el servidor MCP lo intercambia por tokens y los almacena vinculados a la identidad del usuario. En la siguiente llamada, el servidor recupera internamente esos tokens y llama a la API del calendario. El modelo solo recibe el resultado funcional de la operación, no el secreto que permite ejecutarla.
Este diseño aparece descrito de forma explícita en la especificación actual de MCP: las credenciales de terceros no deben atravesar el cliente MCP, el servidor no debe reutilizar las credenciales del cliente para acceder al servicio externo y los tokens obtenidos deben permanecer bajo la responsabilidad del servidor MCP. El flujo de autorización externa documentado por MCP separa así la autorización del propio servidor de la autorización frente a un tercero.
Qué ve cada participante
La frontera de seguridad se entiende mejor si se observa qué información recibe cada componente:
- El modelo: la petición del usuario, las definiciones de las herramientas y el resultado de la llamada. No necesita recibir el access token del calendario.
- El cliente MCP: una solicitud de autorización y una URL que el usuario debe abrir. No debería inspeccionar el contenido de la página de autorización ni los datos introducidos durante el proceso.
- El servidor MCP: la identidad del usuario, el estado de la autorización y los tokens necesarios para hablar con el proveedor externo.
- El proveedor del calendario: la autorización de la cuenta y la aplicación registrada que solicita los permisos.
La especificación también impone precauciones al cliente: no debe precargar la URL, abrirla sin consentimiento ni permitir que el modelo lea la página protegida o los datos que el usuario introduce. La apertura debe producirse en un contexto seguro y mostrar la dirección completa para que la persona pueda examinar el dominio. Las reglas de seguridad del modo URL son importantes porque una URL de autorización también puede utilizarse para phishing si no se vincula correctamente con el usuario.
La condición que suele romper el planteamiento
«El token no llega al modelo» no significa automáticamente que «el token no aparece en ningún registro». Son afirmaciones distintas.
Para cumplir el objetivo completo, el chatbot debe evitar incluir el token en el historial de conversación, en los argumentos de las herramientas, en mensajes de depuración y en los registros del navegador. También debe impedir que el servidor de aplicación que intermedia la conversación lo escriba accidentalmente en trazas, errores o sistemas de observabilidad.
Si el asistente utiliza una API que exige enviar una autorización como parte de cada petición, esa autorización debe permanecer en la infraestructura de confianza que realiza la llamada, no en el texto enviado al modelo. Por ejemplo, la documentación de la Responses API indica que el valor introducido en el campo authorization no se almacena ni aparece en el objeto de respuesta, aunque la aplicación debe volver a enviarlo en cada creación de respuesta. La guía oficial de servidores MCP de OpenAI también advierte que los datos enviados a servidores MCP remotos pueden quedar sujetos a sus propias políticas de registro y conservación.
Por tanto, hay que distinguir dos escenarios. En el primero, el servidor MCP gestiona directamente la autorización del calendario mediante elicitation URL: el token puede quedarse en el servidor MCP y no pasar por el chatbot. En el segundo, la aplicación obtiene el token y lo adjunta a cada llamada al servidor remoto: sigue siendo posible mantenerlo fuera del modelo, pero la aplicación pasa a ser responsable de protegerlo y de no registrarlo.
Cómo probar el prototipo sin falsear el resultado
- Implementar una única herramienta de calendario con el mínimo alcance posible, por ejemplo consultar disponibilidad antes de permitir cambios.
- Hacer que el servidor MCP devuelva una solicitud de elicitation en modo URL cuando no exista una autorización válida.
- Mostrar al usuario el dominio y el motivo de la conexión antes de abrir la página externa.
- Completar el OAuth en el proveedor del calendario, con la redirección de vuelta al servidor MCP.
- Vincular el token almacenado a la identidad autenticada en el servidor, no a un nombre escrito por el usuario en el chat.
- Repetir la llamada original y comprobar que la herramienta funciona sin que el token aparezca en el historial, en la salida del modelo o en los logs del cliente.
- Probar también la revocación, la expiración, dos usuarios distintos y una URL de autorización abierta desde otra sesión.
La prueba decisiva no consiste solo en crear un evento correctamente. Consiste en demostrar la ruta completa de los datos: quién recibe el token, dónde se almacena, qué componente puede leerlo y qué información queda registrada. MCP ofrece el protocolo para separar esas funciones, pero no garantiza por sí solo que una implementación concreta sea privada.
Conclusión: sí, pero el límite lo marca la implementación
Un asistente embebido puede iniciar una conexión de calendario, esperar la autorización del usuario y completar después una acción mediante un servidor MCP remoto sin convertir al modelo en intermediario de credenciales. El mecanismo adecuado es la elicitation en modo URL, con el servidor MCP actuando como cliente OAuth del servicio externo y conservando los tokens fuera del cliente y del contexto conversacional.
La promesa solo se cumple si se revisan también los registros, la identidad del usuario, la sesión del navegador, los permisos solicitados y la política de conservación del propio servidor MCP. La pregunta útil para el prototipo no es únicamente «¿funciona el calendario?», sino «¿puedo reconstruir el recorrido del token sin encontrarlo en el modelo, en sus mensajes ni en los registros del cliente?».